تحتاج الدفاع، الاستخبارات، والوكالات المدنية الفدرالية إلى وصول سريع إلى أحدث التقنيات لحماية البيانات المصنفة عالية وتحقيق أهداف المهمة.
تاريخيًا، استخدم وزارة الدفاع (DoD) ما يُعرف بأجهزة التشفير من النوع 1 لحماية البيانات المصنفة التي تُنقل. هذه الأجهزة مكلفة في التطوير والصيانة، كما تتطلب أيضًا سفرًا مسلحًا عند نقلها إلى الخارج بسبب خطر التعرض للاختراق.
لتوفير خيار أكثر مرونة وأقل تكلفة لحماية المعلومات المصنفة، طورت وكالة الأمن القومي (NSA) برنامج الحلول التجارية للمعلومات المصنفة (CSfC). يتيح هذا استخدام منتجات تجارية معتمدة في حل متعدد الطبقات لتوفير حماية للبيانات حتى المستوى الأعلى سري.
انقر لتغريد: يرفع CommScope مستوى حماية البيانات المصنفة
كيف يعمل حل الشبكة المتعدد الطبقات CSfC
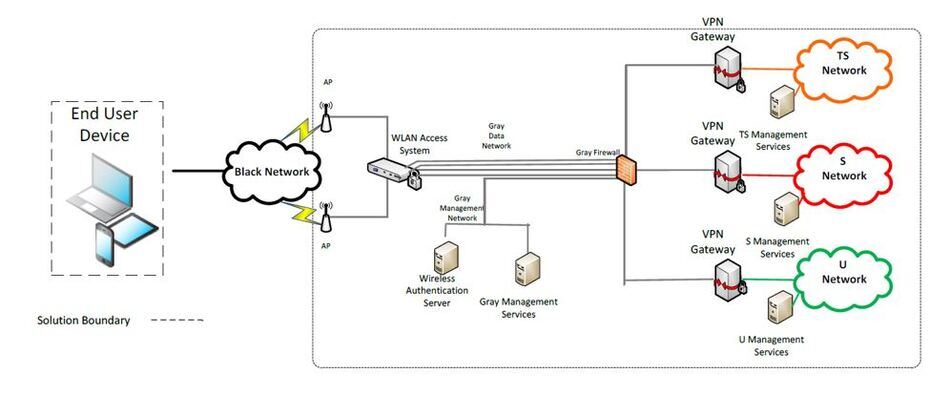
المفهوم يتضمن استخدام نفق مشفر يتم تشفيره لاحقًا عبر نفق آخر. تحدد نقاط نهاية النفق مكان حدود الأمان. ينتهي كلا النفقين على جهاز المستخدم النهائي مما يضمن أن البيانات المصنفة مشفرة مرتين بمجرد مغادرتها ذلك الجهاز. الجزء من الشبكة حيث تكون البيانات مشفرة مرتين يُسمى الشبكة السوداء. تُعتبر البيانات محمية بالكامل على الشبكة السوداء التي قد تُعرض لأطراف خارجية. الشبكة الرمادية هي الجزء حيث تُشفّر البيانات مرة واحدة فقط. هذا الجزء من الشبكة إما تحت السيطرة الفيزيائية لمالك الحل أو طرف ثالث موثوق. بمجرد فك تشفير البيانات بالكامل، تُصنَّف مرة أخرى بالكامل وتكون على الشبكة الحمراء (بأي تصنيف قد يكون). راجع هذا NSA Wireless Local Area Network Capability Package للمزيد من التفاصيل.
RUCKUS و CSfC
معظم الأشخاص الذين يعرفون خط منتجات RUCKUS على دراية بأن لدينا حلاً CSfC من موقع إلى موقع في محولات الوصول ICX 7450. هذا الحل—الذي يتوافق مع حزمة Multi‑Site Connectivity Capability Package CSfC—يستطيع توفير أحد الأنفاق بشكل ثابت بين نقطتين؛ على سبيل المثال، من قاعدة إلى نقطة بعيدة متصلة فقط عبر خطوط تجارية.
أصبحت نقاط الوصول RUCKUS (APs) مؤخرًا معتمدة تحت حزمة Campus WLAN Capability Package Campus WLAN Capability Package. تسمح هذه الحزمة بتشفير Wi-Fi، WPA2 أو WPA3، لتوفير تشفير جزئي للأنبوب الخارجي. يمكن تمديد هذا الأنبوب الخارجي من وصلة AP إلى طبقة البيانات (DP) باستخدام تشفير IPSEC. ومع ذلك، لا يزال هناك حاجة إلى أنبوب داخلي يُقدَّم بواسطة عميل VPN على جهاز المستخدم إلى بوابة VPN عند حافة الحيّ الممنوع.
يوفر الرسم التوضيحي أدناه نظرة عامة على ما يبدو عليه هذا الحل في بيئة الوكالة. يوقف طبقة البيانات (DP) في المقر (أو مركز البيانات) نفقًا من آلاف نقاط الوصول البعيدة. يمكن تجميع أجهزة DP للاحتياطي (أو حتى سعة أكبر) مع ما يصل إلى 10 DP مدارة لكل مثيل SmartZone (SZ).
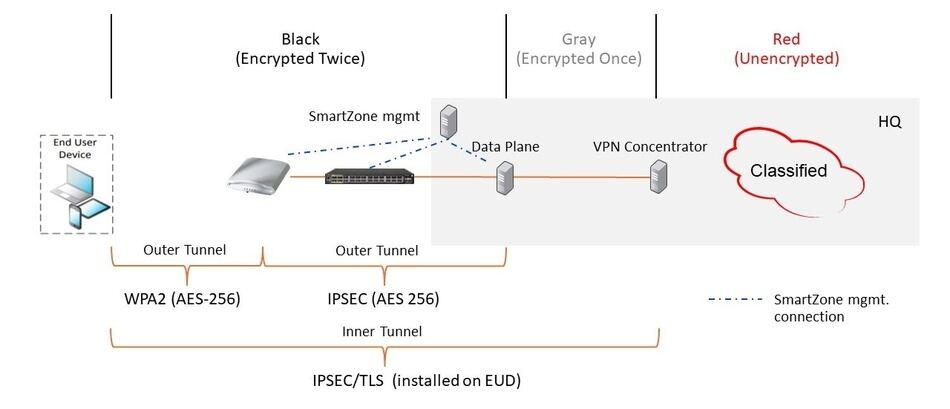
ميزة مفيدة من هذه المعمارية هي أن النفق الخارجي لا يتطلب أي شيء مثبت على جهاز المستخدم (نعم، لا يزال عليك تثبيت النفق الداخلي الذي يتطلب بعض البرامج). العميل Wi‑Fi موجود بالفعل، وتدير AP (بإرشاد SmartZone) التشفير من واجهة جهاز المستخدم اللاسلكية حتى DP. يمكن بسهولة إعداد AP مسبقًا ببساطة عن طريق توصيلها بالشبكة حتى يمكن استيرادها إلى مناطق إدارة خادم SmartZone. إذا احتاج AP إلى شحن مباشر دون تكوين، يمكن للمنظمة تحميل معلومات جهازها إلى موقع RUCKUS registrar حيث يمكن استخدامها لضمان أن AP المُشحن يجد وحدة تحكم SmartZone.
ما هو التالي؟
للمؤسسات الحكومية التي ترغب في نشر CSfC في المواقع البعيدة أو للمستخدمين المنزليين الذين يحتاجون إلى العمل عن بُعد على مستوى مصنّف، ابحث عن CSfC Trusted Integrator مخول لتصميم واعتماد مثل هذه الحلول. يعمل CommScope مع عدة Trusted Integrators لمساعدتهم في تزويدهم بالمعلومات اللازمة لنشر منتجاتنا كجزء من حل CSfC.