Les organismes de défense, de renseignement et civils fédéraux ont besoin d’un accès rapide aux dernières technologies pour protéger les données hautement classifiées et atteindre les objectifs de la mission.
Historiquement, le ministère de la Défense (DoD) a utilisé ce que l’on appelle des dispositifs de cryptage de type 1 pour protéger les données classifiées transmises. Ces dispositifs sont coûteux à développer et à entretenir, et nécessitent également des coursiers armés lorsqu’ils sont transportés à l’étranger, car ils risquent d’être compromis.
Afin de fournir une option plus flexible et moins coûteuse pour la protection des informations classifiées, l’Agence nationale de sécurité (National Security Agency, NSA) a développé le programme Commercial Solutions for Classified (CSfC). Cela permet d’utiliser des produits commerciaux certifiés dans une solution multicouches pour assurer la protection des données jusqu’à Top Secret.
CLIQUEZ POUR TWEET : CommScope place la barre plus haut en matière de protection des données classifiées
Fonctionnement d’une solution de réseau multicouche CSfC
Le concept implique l’utilisation d’un tunnel crypté qui est ensuite crypté via un autre tunnel. Les points de terminaison du tunnel déterminent où se trouvent les limites de sécurité. Les deux tunnels se terminent sur le dispositif de l’utilisateur final en s’assurant que les données classifiées sont cryptées deux fois dès qu’elles quittent ce dispositif. La partie du réseau où les données sont cryptées deux fois est appelée le réseau noir. Les données sont considérées comme entièrement protégées sur le réseau noir qui peut être exposé à des parties externes. Le réseau gris est la partie où les données ne sont cryptées qu’une seule fois. Cette partie du réseau est sous le contrôle physique du propriétaire de la solution ou d’un tiers de confiance. Une fois les données complètement décryptées, elles sont à nouveau entièrement classées et sur le réseau rouge (quelle que soit la classification). Consultez ce document sur le pack de capacités de réseau local sans fil NSA pour plus de détails.
RUCKUS et CSfC
La plupart des personnes connaissant la gamme de produits RUCKUS savent que nous avons eu une solution CSfC site à site dans les commutateurs d’accès ICX 7450. Cette solution, qui est conforme au pack de capacités de connectivité multi-sites CSfC, est capable de fournir l’un des tunnels statiquement entre deux points ; par exemple, d’une base à un poste distant qui n’est connecté que via des lignes commerciales.
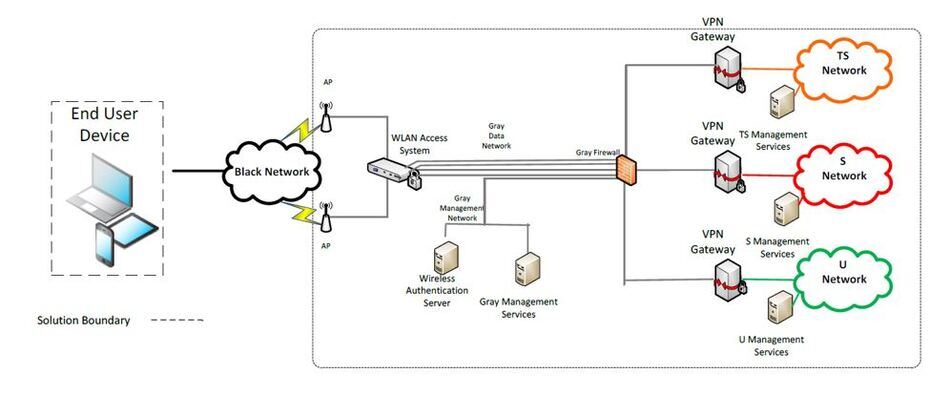
RUCKUS les points d’accès (AP) ont récemment été certifiés dans le cadre du pack CSfC Campus WLAN Capability. Ce pack permet au cryptage Wi-Fi, WPA2 ou WPA3, de fournir un cryptage de pièce pour le tunnel externe. Ce tunnel externe peut être étendu de la liaison montante du point d’accès à un plan de données (DP) à l’aide du cryptage IPSEC. Cela dit, il est toujours nécessaire d’avoir un tunnel interne fourni par un client VPN sur le périphérique utilisateur à la passerelle VPN à la périphérie de l’enclave classée.
L’illustration ci-dessous donne un aperçu de ce à quoi ressemble cette solution dans un environnement d’agence. Le plan de données (DP) au siège (ou un centre de données) mettrait fin aux tunnels de milliers de points d’accès distants. Les périphériques DP peuvent être regroupés pour la redondance (ou même une capacité supplémentaire) avec jusqu’à 10 DP gérés par instance SmartZone (SZ).
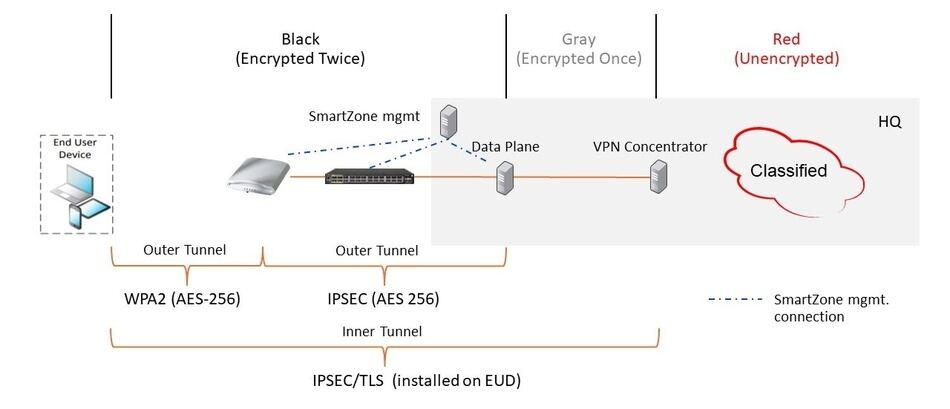
Une fonctionnalité pratique de cette architecture est que le tunnel externe ne nécessite rien d’installé sur le périphérique utilisateur (oui, vous avez toujours besoin de ce tunnel interne qui nécessite l’installation d’un logiciel). Le client Wi-Fi est déjà là et le point d’accès (sur la direction de SmartZone) gère le cryptage depuis l’interface sans fil du périphérique utilisateur jusqu’au point d’accès. Les points d’accès peuvent facilement être pré-approvisionnés en les connectant simplement au réseau afin qu’ils puissent être importés dans les zones de gestion du serveur SmartZone. Si les points d’accès doivent être expédiés sans configuration, l’organisation peut télécharger les informations de leur périphérique sur le site d’enregistrement RUCKUS où il peut être utilisé pour s’assurer que le point d’accès expédié trouve le contrôleur SmartZone.
Quelle est la prochaine étape ?
Pour les clients gouvernementaux qui cherchent à déployer CSfC sur des sites distants ou des utilisateurs à domicile qui ont besoin de télétravailler à un niveau classifié, recherchez un intégrateur de confiance CSfC qui est autorisé à concevoir et à approuver ces solutions. CommScope travaille avec plusieurs intégrateurs de confiance pour les aider à fournir les informations nécessaires au déploiement de nos produits dans le cadre d’une solution CSfC.