65٪ من ضيوف الفنادق متصلون عبر الإنترنت خلال سبع دقائق
وفقًا لمسح أجرته شركة فندقة إنجليزية Roomzzz، كان 65٪ من الضيوف على الإنترنت خلال سبع دقائق من تسجيل الوصول وثالثهم طلبوا كلمة مرور Wi-Fi® فور وصولهم. بالنسبة لمعظم ضيوف الفنادق، لم يعد Wi-Fi خيارًا اختياريًا بل ضرورة مطلقة ستؤثر بشكل كبير على رضا الضيوف العام.
إنشاء تجربة Wi-Fi للضيوف الجيدة أمر صعب
لقد مررنا جميعًا بتجارب جيدة وسيئة مع أنظمة الواي‑فاي للضيوف في قطاع الضيافة عندما نسافر للعمل. ومع ذلك، عندما نسافر مع الأطفال، تكشف مشاكل الواي‑فاي في الفنادق عن مستويات جديدة من الألم لم نكن نعرفها. المشكلة تتعلق أساسًا بالإلكترونيات التي يجلبها الأطفال معهم. لا يذهب الأطفال إلى أي مكان بدون وحدات ألعابهم! إذا أخبرتهم أنه لا يمكنهم إحضارها، فلن يرغبوا في الرحلة. عندما يجلبونها، غالبًا ما يكون الواي‑فاي في الفندق غير متوافق معها، مما يؤدي إلى تجربة محبطة للغاية لجميع الأطراف.
البنية التحتية التقليدية للـ Wi‑Fi للضيوف لم تعد كافية
الغالبية العظمى من شبكات Wi‑Fi في قطاع الضيافة مصممة حول نفس البنية التحتية البسيطة. SSID مفتوح واحد مع إعادة توجيه متصفح إجبارية إلى بوابة محتجز. إما أن يكون للبوابة نقر للموافقة على الشروط والأحكام أو يتطلب أن يُقدَّم اسم العائلة ورقم الغرفة للمصادقة. في حالة الأخير، قد يتطلب أيضًا دفعًا أو قد يُعرض خدمة متميزة. كان هذا التصميم معقولًا في يوم من الأيام. اليوم، يمكن أن يكون هذا التصميم مشكلة كبيرة، خاصةً عند السفر مع الأطفال وأجهزتهم.
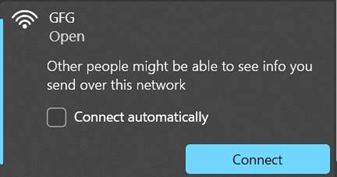
خطأ المتصفح الشهير “اتصالك غير خاص”
يظهر تقريبًا كل جهاز تحذيرًا بارزًا عندما يتصل بشبكة SSID مفتوحة. “اتصالك غير خاص”، “شبكة غير مؤمنة”، ورسائل أخرى تظهر في واجهة المستخدم الرسومية.
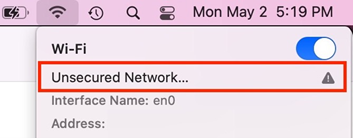
بينما يزعج، قد لا يزال الشبكة تعمل لتصفح الويب. ما لا يعمل أحياناً هو «headless»، «IoT»، تطبيقات الهاتف، وأجهزة «غير الكمبيوتر»، بما في ذلك العديد من أجهزة الألعاب، قارئات e-ink، الكاميرات، إلخ. مثال آخر يربك هذه الأنظمة هو السيارات المتصلة التي تستخدم Wi-Fi للدمج مع الوجهة والجدولة بالإضافة إلى تحديثات الخرائط والمرور. معظم هذه الأجهزة تفتقر إلى القدرة على تجاوز بوابة القفل. في أفضل الحالات، يتطلب ذلك مكالمة هاتفية إلى الدعم مع عنوان MAC في اليد لتنفيذ تجاوز يدوي للبوابة مع اتفاق شفهي على الشروط والأحكام. في أسوأ الحالات، يتصاعد ذلك إلى وضع مشكلة مع أطفال في العطلة حيث لن تتمكن هذه الأجهزة أبدًا من الاتصال بالشبكة لأن من الصعب أو المستحيل معرفة عنوان MAC.
الحلول المبسطة موجودة لإصلاح هذه المشكلات
هناك حل تقني مباشر للتعامل مع كلا المشكلتين في آن واحد. نشر SSID Wi-Fi مؤمن بـ WPA2 وكل رسائل "Wi-Fi غير الآمن" تختفي! يمكن أيضًا استخدام PSK كرمز مصادقة بحيث لا حاجة بعد الآن للبوابة كطريقة مصادقة. يمكن استخدام إعادة التوجيه المؤقتة لإظهار شروط الخدمة فقط للأجهزة التي تعرض متصفح ويب معروف جيدًا. جميع الأجهزة، بما في ذلك "الجهات الخالية من الرأس"، "IoT"، وغيرها من الأجهزة "غير الحاسوب"، يمكن أن تنضم إلى الشبكة بسلاسة. المشكلة هي إدارة PSK. بالتأكيد لا نريد استخدام PSK مشترك واحد... وإذا كان لدينا PSK فريد لكل ضيف كيف ندير كل ذلك؟
دمج سهولة الاستخدام مع الأمان والتحكم
ماذا لو كنا نستطيع إنشاء PSK فريد لكل ضيف مشتق من معلومات نظام إدارة الممتلكات (PMS)؟ مع RUCKUS® WAN Gateway، يمكن تكامل مع PMS أن يكون بسيطاً كاختيار النظام من القائمة المنسدلة، وإدخال بعض التفاصيل و«voila!»، تصبح معلومات الضيف الآن جاهزة. في أبسط حالة، نتبع نمط الاسم الأخير ورقم الغرفة الشائع في بوابات القفل الحالية. على سبيل المثال، ستستخدم PSK «smith212» إذا قمت بتسجيل الدخول إلى الغرفة 212 تحت الاسم الأخير Smith. وبالمثل، ستستخدم «garcia322» إذا قمت بتسجيل الدخول إلى الغرفة 322 تحت الاسم الأخير Garcia. يمكن تصور إنشاء هذا كجزء من عملية تسجيل الضيف. ومع ذلك، فإن ذلك يستغرق وقتاً، ويُعد تسريع تسجيل الضيف KPI حيوياً للغاية للفنادق. الأتمتة ستكون المفتاح لجعل هذا يعمل.
كلمة مرور “Wi‑Fi” شخصية لكل ضيف
Dynamic PSK™ (مفتاح مشترك مسبق) هو تقنية RUCKUS تسمح بنشر SSID WPA2 واحد يقبل عدة PSKs. مجموعة PSKs الصالحة مخزنة داخل وحدة تحكم SmartZone الافتراضية في النسخة القياسية من Dynamic PSK. يمكن لمدير الشبكة إنشاء PSKs يدويًا حسب الرغبة باستخدام واجهة GUI لوحدة تحكم SmartZone الافتراضية. هذه طريقة معقولة تمامًا للعمل مع عدة PSK عندما يكون موظفو تكنولوجيا المعلومات متاحين بسهولة. يتيح متغير e‑Dynamic PSK لوحدات الوصول اللاسلكية المُدارة بواسطة SmartZone™ الاستشارة بقاعدة بيانات خارجية لمجموعة PSKs المسموح بها. تسمح هذه التباين في استراتيجية PSK المتعددة للبرمجيات الخارجية خارج وحدة تحكم SmartZone الافتراضية بتحديد عبارات المرور الصالحة. بالطبع لدينا فكرة محددة في ذهننا بشأن البرنامج الخارجي الدقيق الذي سنستخدمه لإدارة عبارات المرور.
أتمتة العملية بأكملها
يُصمم وحدة التحكم الافتراضية SmartZone و RWG (RUCKUS WAN Gateway) خصيصًا لأداء هذا الأتمتة. توفر وحدة التحكم الافتراضية SmartZone دعم PSK ديناميكي خارجي بينما يوفر RWG تكامل نظام إدارة الممتلكات (PMS). تُجمع هذان المكوّنان من برمجيات RUCKUS مع مفاتيح RUCKUS ICX® ونقاط وصول لاسلكية RUCKUS ZoneFlex™ لتقديم تجربة فريدة للضيوف في قطاع الضيافة HSIA تكون متوافقة للغاية وآمنة وموثوقة.
أمان الشبكة الشامل من البداية إلى النهاية
جهاز RUCKUS WAN Gateway مناسب جدًا كبوابة ضيافة لأنه يتضمن بوابة احتجاز مع تكامل نظام إدارة الممتلكات. يمكن تكوين RWG لتنفيذ معمارية معيار الصناعة حيث تستشير البوابة PMS للمصادقة على البوابة عبر اسم العائلة ورقم الغرفة. ومع ذلك، لدينا معمارية أكثر إثارة للاهتمام في الاعتبار حيث يتضمن RWG أيضًا NAC مؤسسي يتكامل مع وحدة تحكم SmartZone الافتراضية و Dynamic PSK.
الحل المتكامل بالكامل
ميزة فريدة من RWG هي احتوائه على نظام افتراضي يمكن تثبيت وحدة SmartZone controller الافتراضية كـ VM ضيف داخل البوابة لتقديم جميع إدارة الشبكة في منصة واحدة. علاوة على ذلك، يمكن لـ RWG أتمتة تكوين وحدة SmartZone controller الافتراضية ومراقبة جميع نقاط الوصول المتصلة بها. هذا التكامل الوثيق يعني أن RWG يمكنه تكوين شبكات e-Dynamic PSK تلقائيًا عند دمجه مع تكامل PMS، موفرًا كل ما يلزم لتجربة ضيف فاخرة.
بسيط، سهل وشخصي لتجربة ضيف مثالية
يُدعم RWG ترجمة معلومات ملف PMS إلى شبكات e‑Dynamic PSK بحيث يمكن للضيوف إدخال اسم عائلتهم ورقم الغرفة في حقل PSK لشبكة WPA2 للضيوف. يمكنك حتى تعيين VLAN ديناميكية عبر تكامل PMS للغرفة. هذا يتيح للضيوف بث إلى أجهزة مملوكة للممتلكات دون الحاجة إلى تطبيقات خاصة أو جلسات إقران من أي نوع. إنه يعمل ببساطة!
الـ RWG والـ SmartZone controller الافتراضي هما تركيبة فريدة وقوية للضيافة. إذا نشر كل فندق بنظام RUCKUS، فلن نضطر أبدًا للقلق بشأن جعل تقنية أطفالنا تعمل مع الفنادق مرة أخرى. اطلب عرضًا تجريبيًا من ممثل المبيعات المحلي!